Domain liberos.de kaufen?
Wir ziehen mit dem Projekt
liberos.de um.
Sind Sie am Kauf der Domain
liberos.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain liberos.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Chicco - TAFEL SCHREIBEN & LESENMit der Tafel Schreiben & Lesen von Chicco können Kinder ab 2 Jahren spielerisch die Welt der Buchstaben und Zahlen entdecken. Dieses Lernspielzeug mit LCD-Bildschirm ist darauf ausgelegt, erste Schreib- und Malversuche zu begleiten und die Kreativität zu fördern. geeignet für Kinder von 2 bis 6 Jahren LCD-Bildschirm zum Malen und Schreiben mit praktischer Lösch-Taste inklusive 10 Lernkarten zum Nachzeichnen von Buchstaben, Zahlen und Linien vier verschiedene Spielmodi für abwechslungsreichen Lernspaß kindgerechter Stift, der gut in kleinen Händen liegt feststellschieber zum Sichern der Kunstwerke Die Tafel bietet vier unterschiedliche Modi, die auf die Entwicklung des Kindes abgestimmt sind: Das Nachzeichnen von Linien schult die Feinmotorik, während das Schreiben des Alphabets und der Zahlen erste Grundlagen vermittelt. Im Modus für freies Malen kann der Fantasie freien Lauf gelassen werden. Die beiliegenden Papierkarten lassen sich mit einem Clip einfach auf dem Bildschirm befestigen und dienen als Vorlage. Sechs der Karten sind beidseitig bedruckt und bieten Linien zum Üben, drei weitere zeigen das Alphabet und die Zahlen. Gemalte Inhalte können mit dem Feststellschieber gesperrt werden, um ein versehentliches Löschen zu verhindern. Die benötigte Batterie (1x CR2032) ist bereits im Lieferumfang enthalten.11,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Lesen NERVT! – Bücher? Nein, danke! (Lesen nervt! 1)Das interaktive Erstlesebuch „Lesen NERVT! – Bücher? Nein, danke!“ von Jens Schumacher ist genau das Richtige für alle, die Bücher eigentlich doof finden. Es ist für Kinder ab 7 Jahren geeignet und bietet ein ganz besonderes Leseerlebnis. originelles Konzept, bei dem das Buch selbst nicht gelesen werden möchte mit vielen bunten Illustrationen und witzigen Texten auf jeder Seite kurze Kapitel und interaktive Aufgaben regen zum Mitmachen an große Buchstaben in Fibelschrift erleichtern das Lesen Stopp! Dieses Buch sollte auf keinen Fall weitergelesen werden. Zumindest, wenn es nach der resoluten Weberknechtdame Karoline geht, die zwischen den verstaubten Seiten wohnt und einfach nur ihre Ruhe haben möchte. Mit allen Mitteln versucht sie, junge Leser dazu zu bewegen, das Buch wieder aus der Hand zu legen. Denn für Karoline ist klar: Lesen ist langweilig und Buchstaben nerven! Doch je mehr Gründe die Spinnendame aufführt, desto unterhaltsamer und aberwitziger werden ihre Beispiele. Vielleicht macht das Blättern in den Seiten ja doch mehr Spaß als gedacht? Das Hardcover-Buch aus dem arsedition Verlag eignet sich wunderbar als Geschenk zur Einschulung oder als unterhaltsame Lektüre für die ganze Familie, sowohl zum Selberlesen als auch zum Vorlesen.10,00 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Kurzke, Hermann: Literatur lesen wie ein KennerLiteratur lesen wie ein Kenner , Eine Handreichung für passionierte Leserinnen und Leser , Zylinderstehbolzen > Motoren & Motorteile , Erscheinungsjahr: 20210318, Produktform: Leinen, Autoren: Kurzke, Hermann, Seitenzahl/Blattzahl: 394, Abbildungen: mit einer Abbildung, Keyword: Roman; Lyrik; Gedicht; Drama; Theaterstück; Literatur verstehen; Kleist; Thomas Mann; Minnesang; Bildungsroman; Dante; Günther Grass; Enzensberger; Prosa; Poesie; Literaturführer; verstehen, Fachschema: Literaturwissenschaft~Gedicht / Lyrik~Lyrik~Drama - Dramatiker~Schauspiel, Fachkategorie: Literaturwissenschaft, allgemein~Literaturwissenschaft: Lyrik und Dichter~Literaturwissenschaft: Dramen und Dramatiker~Literaturwissenschaft: Prosa, Erzählung, Roman, Autoren, Thema: Entdecken, Warengruppe: HC/Literaturwissenschaft/Allgemeines, Lexika, Fachkategorie: Literaturwissenschaft: Begleitbücher, literarische Führer, Rezensionen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Länge: 223, Breite: 152, Höhe: 32, Gewicht: 625, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 253676428,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kruse, Otto: Lesen und SchreibenLesen und Schreiben , Diese grundlegende Einführung wurde für die 3. Auflage um das Kapitel "Denken" erweitert. Kritisches Denken ist eine Voraussetzung für Lesen und Schreiben, aber wir lesen und schreiben auch, um unser Denken zu entwickeln. Anstatt mühsam aus Fehlern zu lernen, erfährt man hier alles über den richtigen Umgang mit Texten. Der Band hilft, die vielfältigen Anforderungen zu verstehen und passende Lösungen zu finden. Weitere wichtige Themen: Textsorten in Studium und Wissenschaft, Dokumentation des Gelesenen, Unterschiede zum schulischen Schreiben, Umgang mit Schreibblockaden, Lesen und Schreiben in Praxis und Beruf. , Sonstige > Wasser- & Sanitärsysteme , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20180326, Produktform: Kartoniert, Titel der Reihe: UTB basics#3355#~Studieren, aber richtig##, Autoren: Kruse, Otto, Auflage: 18003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 216, Keyword: Bachelor Thesis; Bachelorarbeit; Hausarbeit; Kritisches Lesen; Lehrbuch; Lesen; Masterarbeit; Schreibblockaden; Schreiben; Schreibprojekt; Seminararbeit; Studium; Umgang mit Texten; Wissenschaftlich Schreiben; Wissenschaftliche Abschlussarbeit; Wissenschaftliches Lesen und Schreiben; utb, Fachschema: Forschung (naturwissenschaftlich)~Lernen / Lernmethoden, Lerntechniken~Arbeit (geistig) / Wissenschaftliches Arbeiten~Wissenschaftliches Arbeiten - Wissenschaftlicher Mitarbeiter~Bildungssystem~Bildungswesen, Fachkategorie: Wissenschaftliche Forschung~Schreiben, Technical Writing, Styleguides~Schule und Lernen~Bildungssysteme und -strukturen, Bildungszweck: für die Hochschule, Warengruppe: HC/Erziehung/Bildung/Allgemeines /Lexika, Fachkategorie: Lerntechniken, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: UTB GmbH, Verlag: UTB GmbH, Verlag: UTB, Co-Verlag: Uvk Verlag, Co-Verlag: Uvk Verlag, Länge: 214, Breite: 151, Höhe: 18, Gewicht: 341, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783825243036 9783825233556, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,23,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
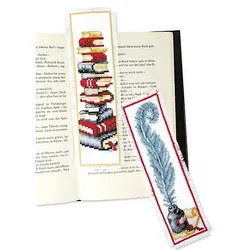
Lesezeichen "Lesen & Schreiben"Lesezeichen Lesen & Schreiben im 2er-Set, zum Besticken in Kreuzstich. Komplettpackung mit Arbeitsanleitung, Zählvorlage, Garn und Sticknadel. Stofffarbe: weiß, Größe: 6 x 20 cm, Material: Aida-Stoff und Garn 100 % Baumwolle (ca. 5,4 Stiche/cm).13,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
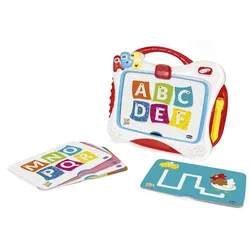
Chicco - TAFEL SCHREIBEN & LESENMit der Tafel Schreiben & Lesen von Chicco können Kinder ab 2 Jahren spielerisch die Welt der Buchstaben und Zahlen entdecken. Dieses Lernspielzeug mit LCD-Bildschirm ist darauf ausgelegt, erste Schreib- und Malversuche zu begleiten und die Kreativität zu fördern. geeignet für Kinder von 2 bis 6 Jahren LCD-Bildschirm zum Malen und Schreiben mit praktischer Lösch-Taste inklusive 10 Lernkarten zum Nachzeichnen von Buchstaben, Zahlen und Linien vier verschiedene Spielmodi für abwechslungsreichen Lernspaß kindgerechter Stift, der gut in kleinen Händen liegt feststellschieber zum Sichern der Kunstwerke Die Tafel bietet vier unterschiedliche Modi, die auf die Entwicklung des Kindes abgestimmt sind: Das Nachzeichnen von Linien schult die Feinmotorik, während das Schreiben des Alphabets und der Zahlen erste Grundlagen vermittelt. Im Modus für freies Malen kann der Fantasie freien Lauf gelassen werden. Die beiliegenden Papierkarten lassen sich mit einem Clip einfach auf dem Bildschirm befestigen und dienen als Vorlage. Sechs der Karten sind beidseitig bedruckt und bieten Linien zum Üben, drei weitere zeigen das Alphabet und die Zahlen. Gemalte Inhalte können mit dem Feststellschieber gesperrt werden, um ein versehentliches Löschen zu verhindern. Die benötigte Batterie (1x CR2032) ist bereits im Lieferumfang enthalten.11,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Lesen NERVT! – Bücher? Nein, danke! (Lesen nervt! 1)Das interaktive Erstlesebuch „Lesen NERVT! – Bücher? Nein, danke!“ von Jens Schumacher ist genau das Richtige für alle, die Bücher eigentlich doof finden. Es ist für Kinder ab 7 Jahren geeignet und bietet ein ganz besonderes Leseerlebnis. originelles Konzept, bei dem das Buch selbst nicht gelesen werden möchte mit vielen bunten Illustrationen und witzigen Texten auf jeder Seite kurze Kapitel und interaktive Aufgaben regen zum Mitmachen an große Buchstaben in Fibelschrift erleichtern das Lesen Stopp! Dieses Buch sollte auf keinen Fall weitergelesen werden. Zumindest, wenn es nach der resoluten Weberknechtdame Karoline geht, die zwischen den verstaubten Seiten wohnt und einfach nur ihre Ruhe haben möchte. Mit allen Mitteln versucht sie, junge Leser dazu zu bewegen, das Buch wieder aus der Hand zu legen. Denn für Karoline ist klar: Lesen ist langweilig und Buchstaben nerven! Doch je mehr Gründe die Spinnendame aufführt, desto unterhaltsamer und aberwitziger werden ihre Beispiele. Vielleicht macht das Blättern in den Seiten ja doch mehr Spaß als gedacht? Das Hardcover-Buch aus dem arsedition Verlag eignet sich wunderbar als Geschenk zur Einschulung oder als unterhaltsame Lektüre für die ganze Familie, sowohl zum Selberlesen als auch zum Vorlesen.10,00 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Kurzke, Hermann: Literatur lesen wie ein KennerLiteratur lesen wie ein Kenner , Eine Handreichung für passionierte Leserinnen und Leser , Zylinderstehbolzen > Motoren & Motorteile , Erscheinungsjahr: 20210318, Produktform: Leinen, Autoren: Kurzke, Hermann, Seitenzahl/Blattzahl: 394, Abbildungen: mit einer Abbildung, Keyword: Roman; Lyrik; Gedicht; Drama; Theaterstück; Literatur verstehen; Kleist; Thomas Mann; Minnesang; Bildungsroman; Dante; Günther Grass; Enzensberger; Prosa; Poesie; Literaturführer; verstehen, Fachschema: Literaturwissenschaft~Gedicht / Lyrik~Lyrik~Drama - Dramatiker~Schauspiel, Fachkategorie: Literaturwissenschaft, allgemein~Literaturwissenschaft: Lyrik und Dichter~Literaturwissenschaft: Dramen und Dramatiker~Literaturwissenschaft: Prosa, Erzählung, Roman, Autoren, Thema: Entdecken, Warengruppe: HC/Literaturwissenschaft/Allgemeines, Lexika, Fachkategorie: Literaturwissenschaft: Begleitbücher, literarische Führer, Rezensionen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Länge: 223, Breite: 152, Höhe: 32, Gewicht: 625, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 253676428,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kruse, Otto: Lesen und SchreibenLesen und Schreiben , Diese grundlegende Einführung wurde für die 3. Auflage um das Kapitel "Denken" erweitert. Kritisches Denken ist eine Voraussetzung für Lesen und Schreiben, aber wir lesen und schreiben auch, um unser Denken zu entwickeln. Anstatt mühsam aus Fehlern zu lernen, erfährt man hier alles über den richtigen Umgang mit Texten. Der Band hilft, die vielfältigen Anforderungen zu verstehen und passende Lösungen zu finden. Weitere wichtige Themen: Textsorten in Studium und Wissenschaft, Dokumentation des Gelesenen, Unterschiede zum schulischen Schreiben, Umgang mit Schreibblockaden, Lesen und Schreiben in Praxis und Beruf. , Sonstige > Wasser- & Sanitärsysteme , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20180326, Produktform: Kartoniert, Titel der Reihe: UTB basics#3355#~Studieren, aber richtig##, Autoren: Kruse, Otto, Auflage: 18003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 216, Keyword: Bachelor Thesis; Bachelorarbeit; Hausarbeit; Kritisches Lesen; Lehrbuch; Lesen; Masterarbeit; Schreibblockaden; Schreiben; Schreibprojekt; Seminararbeit; Studium; Umgang mit Texten; Wissenschaftlich Schreiben; Wissenschaftliche Abschlussarbeit; Wissenschaftliches Lesen und Schreiben; utb, Fachschema: Forschung (naturwissenschaftlich)~Lernen / Lernmethoden, Lerntechniken~Arbeit (geistig) / Wissenschaftliches Arbeiten~Wissenschaftliches Arbeiten - Wissenschaftlicher Mitarbeiter~Bildungssystem~Bildungswesen, Fachkategorie: Wissenschaftliche Forschung~Schreiben, Technical Writing, Styleguides~Schule und Lernen~Bildungssysteme und -strukturen, Bildungszweck: für die Hochschule, Warengruppe: HC/Erziehung/Bildung/Allgemeines /Lexika, Fachkategorie: Lerntechniken, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: UTB GmbH, Verlag: UTB GmbH, Verlag: UTB, Co-Verlag: Uvk Verlag, Co-Verlag: Uvk Verlag, Länge: 214, Breite: 151, Höhe: 18, Gewicht: 341, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783825243036 9783825233556, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,23,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.